Secure Autonomous Agent Runtime Makin Penting di 2026, Sistem AI Mandiri Dibekali Sandbox dan Batas Akses

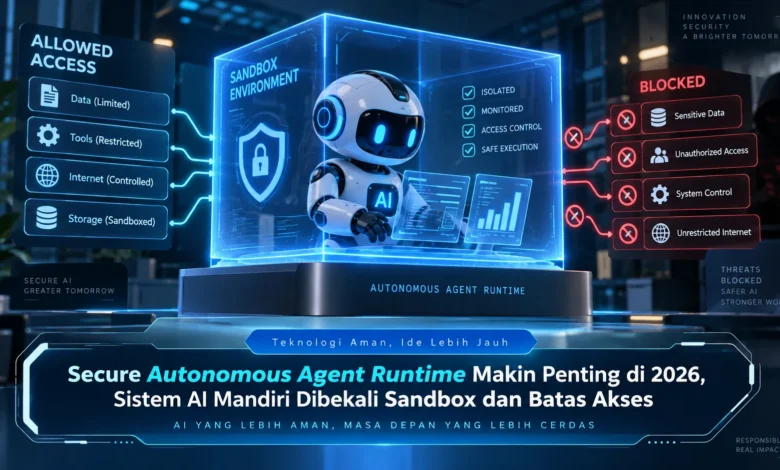
Perkembangan agen AI pada 2026 membuat sistem kecerdasan buatan semakin mampu menjalankan tugas secara mandiri, mulai dari mengolah dokumen, menggunakan aplikasi, hingga berinteraksi dengan berbagai layanan digital. Kemampuan tersebut menghadirkan efisiensi besar, tetapi juga menimbulkan kebutuhan keamanan yang lebih serius ketika agen memperoleh akses ke data dan sistem penting. Secure Autonomous Agent Runtime menjadi salah satu pendekatan yang relevan untuk menjawab tantangan tersebut melalui sandbox, pengaturan izin, pembatasan sumber daya, dan pemantauan aktivitas. Perubahan ini menunjukkan bahwa perkembangan TEKNOLOGI AI tidak hanya berfokus pada model yang semakin pintar, tetapi juga pada lingkungan yang memastikan agen dapat bekerja secara terkendali.
Keamanan Runtime Semakin Penting untuk Sistem AI Mandiri
Lingkungan runtime agen yang aman berperan menjadi lingkungan operasional tempat kecerdasan buatan mengeksekusi instruksi. Dibandingkan AI yang hanya menghasilkan respons, agen otonom dapat berinteraksi dengan aplikasi, membaca dan menulis file, bahkan mengelola workflow bertahap untuk menuntaskan sebuah pekerjaan.
Fleksibilitas agen yang semakin besar membuat sistem pembatasan operasional memiliki peran besar. Jika agen diberikan akses terlalu luas, kesalahan instruksi dapat memengaruhi sumber daya penting. Karena itu, perkembangan TEKNOLOGI agen AI mulai membutuhkan pendekatan keamanan berlapis.

Sandbox Membatasi Ruang Gerak Agen AI
Lingkungan terisolasi menjadi bagian utama dalam runtime agen AI yang aman. Melalui sandbox, aktivitas agen dapat dijalankan dalam ruang terbatas sehingga interaksi dengan data serta layanan dapat dikendalikan berdasarkan kebutuhan.
Pada skenario tertentu, agen yang hanya membutuhkan akses terhadap data tertentu tidak harus memiliki kebebasan membaca seluruh sistem. Runtime dapat memberikan akses hanya pada direktori tertentu, kemudian menolak akses ke area lainnya. Pola isolasi semacam ini membantu mengurangi ruang terjadinya aktivitas yang tidak diinginkan.
Permission Agen Disesuaikan dengan Kebutuhan Tugas
Di samping isolasi lingkungan, pengaturan hak akses dapat digunakan untuk menentukan tindakan apa saja yang dapat dijalankan sistem. Konsep hak akses minimum berarti agen mendapatkan akses sesuai pekerjaannya untuk melakukan aktivitas yang telah ditentukan.
Sebuah agen, misalnya, dapat memperoleh hak membaca tanpa hak menghapus, atau boleh menggunakan API tertentu tanpa mengakses layanan lain. Ketika agen akan menjalankan aktivitas penting, runtime dapat meminta persetujuan pengguna sebelum tindakan dilanjutkan. Dengan mekanisme tersebut, otonomi AI dapat diterapkan sambil mempertahankan kontrol keamanan.
Akses Tool dan Jaringan Perlu Dikendalikan
Sistem agentic masa kini sering menggunakan sejumlah perangkat lunak untuk melakukan tugas secara otomatis. Perangkat tambahan tersebut dapat berupa layanan data, aplikasi web, API, maupun sistem penyimpanan. Semakin banyak integrasi, semakin penting pula memastikan setiap integrasi memiliki kebijakan yang jelas.
Runtime yang terkontrol dapat menentukan layanan yang dapat digunakan, koneksi eksternal yang diperbolehkan, serta jenis data yang boleh dikirim. Kontrol tersebut dapat membantu mengurangi kebocoran data sekaligus menjaga fungsi utama agen.
Observability Membuat Aktivitas Agen Bisa Ditelusuri
Perlindungan sistem otonom tidak hanya berfokus pada pembatasan permission, tetapi juga perlu menyediakan jejak operasional yang jelas. Setiap penggunaan tool dapat dicatat dalam log sehingga tim keamanan dan pengembang dapat memahami bagaimana sebuah tugas dieksekusi.
Log aktivitas tersebut dapat memuat penggunaan tool, operasi pada sumber daya, koneksi jaringan, serta percobaan akses yang tidak diizinkan. Apabila ditemukan aktivitas yang menyimpang, tim dapat memeriksa rangkaian tindakan agen. Kemampuan audit semacam ini menjadi komponen penting dalam tata kelola TEKNOLOGI modern.
Resource Limit Membantu Menjaga Stabilitas Sistem
Tidak hanya membatasi jaringan dan tool, secure runtime juga dapat mengendalikan kapasitas yang tersedia bagi masing masing proses AI. Batas tersebut dapat mencakup waktu proses, penggunaan RAM, ruang disk, serta komputasi.
Kontrol kapasitas tersebut penting apabila proses berjalan terlalu lama atau mengonsumsi kapasitas secara tidak wajar. Sistem dapat menghentikan proses setelah batas tertentu sehingga stabilitas infrastruktur lebih terjaga. Strategi pengamanan tersebut membuat keamanan tidak hanya berkaitan dengan permission, tetapi juga melindungi ketersediaan sumber daya.
Penutup
Lingkungan eksekusi terkontrol menjadi semakin dibutuhkan ketika agen kecerdasan buatan mendapatkan akses ke berbagai tool dan layanan. Sandboxing, hak akses minimum, kontrol tool, pembatasan komputasi, dan pencatatan aktivitas dapat bekerja sebagai lapisan keamanan yang saling melengkapi sehingga agen dapat bekerja otomatis dengan ruang gerak terukur.
Transformasi tersebut menegaskan bahwa masa depan TEKNOLOGI AI bukan semata mata mengenai kemampuan penalaran yang lebih tinggi, tetapi juga tentang membangun lingkungan operasional yang aman. Untuk pengembang maupun perusahaan, memahami secure runtime dapat menjadi langkah penting dalam membangun arsitektur yang terpercaya. Penggemar TEKNOLOGI dapat terus mengikuti perkembangan keamanan agentic AI karena kebutuhan keamanan akan meningkat bersama kemampuan AI.