OpenShell Secure Runtime Dorong Eksekusi Software Lebih Aman dengan Lingkungan Terisolasi

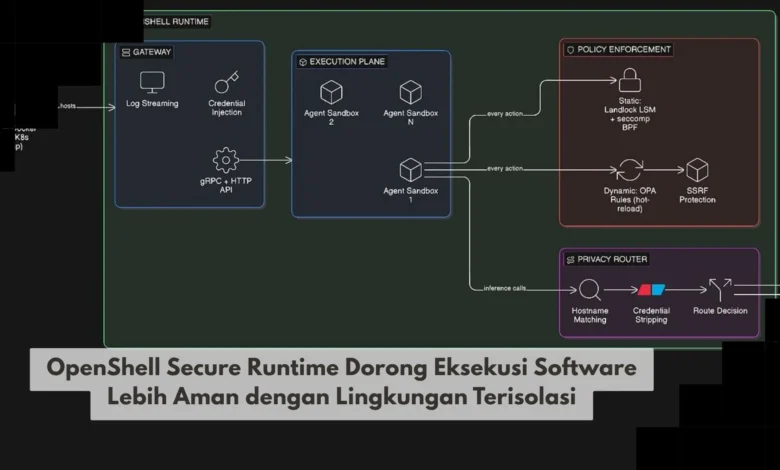
OpenShell Secure Runtime membawa perhatian pada pendekatan keamanan software yang mengutamakan lingkungan eksekusi terisolasi. Konsep ini semakin relevan ketika aplikasi modern berinteraksi dengan banyak library, layanan, data, dan proses otomatis dalam satu sistem. Dengan membatasi ruang kerja software, potensi gangguan dapat dipisahkan dari bagian sistem lainnya sehingga pengelolaan risiko menjadi lebih terarah. Bagi perkembangan TEKNO, pendekatan secure runtime memperlihatkan bagaimana keamanan dapat ditempatkan lebih dekat dengan proses eksekusi tanpa harus mengorbankan fleksibilitas pengembangan aplikasi modern.
Lingkungan Terisolasi Menjadi Fondasi Penting OpenShell Secure Runtime
Pendekatan secure runtime pada OpenShell memberikan perhatian pada pembatasan ruang kerja aplikasi selama proses eksekusi berlangsung. Daripada membiarkan aplikasi berinteraksi secara bebas dengan semua bagian sistem, lingkungan terisolasi dapat membatasi sumber daya yang tersedia. Pemisahan tersebut membantu menciptakan lapisan tambahan antara software yang sedang berjalan dan sistem utama.
Kebutuhan terhadap isolasi meningkat seiring aplikasi menggunakan semakin banyak library, layanan, dan komponen tambahan. Satu aplikasi dapat berinteraksi dengan file, jaringan, API, database, serta berbagai layanan lainnya dalam satu workflow. Bertambahnya akses membuat developer perlu menentukan resource yang benar benar dibutuhkan aplikasi. Dalam ekosistem TEKNO software modern, isolasi membantu menghadirkan pendekatan keamanan yang lebih terstruktur.
Pembatasan Runtime Menambah Lapisan Perlindungan pada Eksekusi Software
Salah satu manfaat penting dari lingkungan terisolasi adalah kemampuannya membatasi ruang tempat sebuah proses dapat beroperasi. Ketika aplikasi menghadapi error, pemisahan lingkungan dapat membantu membatasi pengaruhnya terhadap sistem di luar ruang eksekusi. Pendekatan ini tidak berarti seluruh risiko otomatis hilang tetapi dapat menjadi bagian dari strategi pertahanan yang memiliki beberapa lapisan.
Konsep tersebut sejalan dengan prinsip memberikan akses sesuai kebutuhan daripada menyediakan izin secara berlebihan. Apabila sebuah proses hanya memerlukan akses pada direktori tertentu, tidak selalu ada alasan untuk memberikannya akses ke seluruh penyimpanan. Kontrol akses yang lebih terarah dapat memperkecil area yang berpotensi terdampak apabila terjadi masalah. Bagi dunia TEKNO, konsep tersebut menjadi semakin penting karena aplikasi dan layanan modern sering berjalan secara otomatis serta saling terhubung.
Hak Akses Terbatas Mendukung Keamanan Software yang Lebih Terstruktur
Efektivitas runtime terisolasi dapat meningkat ketika permission aplikasi ditentukan secara hati hati. Developer perlu menentukan resource apa yang diperlukan aplikasi serta resource mana yang seharusnya tidak tersedia. Kontrol akses dapat diterapkan pada berbagai bagian seperti file, layanan eksternal, jaringan, dan komponen internal.
Pembatasan akses yang konsisten membantu developer memahami ruang kerja yang dimiliki sebuah proses. Permintaan akses yang tidak sesuai kebijakan dapat dibatasi agar proses tetap berada dalam ruang yang diperbolehkan. Pendekatan tersebut membuat keamanan tidak hanya bergantung pada perilaku normal aplikasi. Dalam ekosistem TEKNO, strategi permission yang terarah juga membantu tim membangun budaya pengembangan yang lebih memperhatikan keamanan sejak awal.
Secure Runtime Relevan untuk Aplikasi Otomatis dan Workflow Modern
Otomatisasi membuat banyak proses software bekerja secara mandiri dan membutuhkan batas operasional yang jelas. Workflow otomatis dapat melibatkan akses data, komunikasi jaringan, pemrosesan informasi, dan berbagai tindakan lainnya. Kemampuan otomatisasi yang semakin luas membuat pembatasan runtime menjadi semakin relevan.
Runtime terpisah dapat membantu menempatkan pekerjaan software dalam ruang yang lebih terkendali. Lingkungan terkontrol dapat dimanfaatkan dalam banyak workflow yang membutuhkan pemisahan antara proses dan sistem utama. Developer tetap perlu menerapkan validasi, pembaruan software, pengelolaan credential, serta mekanisme keamanan lainnya. Bagi perkembangan TEKNO, kombinasi beberapa mekanisme tersebut membantu membangun sistem yang lebih siap menghadapi kompleksitas aplikasi modern.
Developer Mendapat Ruang Lebih Aman untuk Pengujian Software
Pengujian merupakan salah satu tahap pengembangan yang dapat memperoleh manfaat dari penggunaan lingkungan terisolasi. Pengembang dapat melakukan eksperimen terhadap perubahan kode, library, maupun konfigurasi sebelum diterapkan lebih luas. Runtime khusus dapat memberikan tempat bagi pengembang untuk mengevaluasi software secara lebih terkontrol.
Lingkungan yang konsisten juga dapat membantu mengurangi perbedaan konfigurasi antara anggota tim. Kondisi testing yang konsisten membantu tim membedakan masalah aplikasi dari perbedaan konfigurasi sistem. Pendekatan ini dapat mendukung workflow pengembangan yang lebih rapi sekaligus mengurangi perubahan tidak disengaja terhadap lingkungan kerja utama. Bagi tim TEKNO, runtime terisolasi dapat membantu menggabungkan kebutuhan keamanan dengan workflow testing yang lebih terorganisasi.
Secure Runtime Bukan Pengganti Seluruh Mekanisme Perlindungan
Walaupun secure runtime dapat membantu membatasi proses, perlindungan aplikasi tidak sebaiknya bergantung pada isolasi saja. Pembaruan aplikasi dan komponen pendukung tetap diperlukan agar celah yang ditemukan dapat ditangani. Keamanan aplikasi juga mencakup pengelolaan akses, perlindungan data sensitif, dan pengawasan terhadap aktivitas sistem.
Secure runtime tetap membutuhkan konfigurasi yang baik agar batas keamanan dapat diterapkan secara konsisten. Izin berlebihan dapat memperbesar ruang kerja aplikasi dan mengurangi manfaat prinsip akses minimum. Karena itu, konfigurasi sebaiknya ditinjau secara berkala mengikuti perubahan fungsi aplikasi. Bagi ekosistem TEKNO, strategi pertahanan berlapis memberikan perlindungan yang lebih fleksibel dibandingkan hanya mengandalkan satu kontrol.
Kesimpulan Secure Runtime Menjadi Bagian Penting Keamanan Aplikasi Modern
Konsep OpenShell Secure Runtime memperlihatkan manfaat pemisahan ruang eksekusi untuk membantu mengelola aktivitas aplikasi. Pembatasan permission dan resource dapat membantu menjaga aplikasi tetap berada dalam area yang telah ditentukan. Lingkungan terisolasi menjadi semakin relevan ketika aplikasi modern terhubung dengan banyak layanan serta resource.
Bagi perkembangan TEKNO, secure runtime dapat menjadi salah satu bagian penting dalam membangun sistem yang mengutamakan keamanan sejak tahap desain. Namun, manfaat terbaik tetap diperoleh ketika isolasi dipadukan dengan permission yang tepat, pembaruan rutin, perlindungan credential, monitoring, dan praktik pengembangan yang baik. Pendekatan berlapis memungkinkan pengembang menjaga produktivitas tanpa mengabaikan pengelolaan risiko. Bagikan pandangan Anda mengenai penggunaan secure runtime dan terus ikuti perkembangan TEKNO untuk memahami inovasi keamanan software berikutnya.