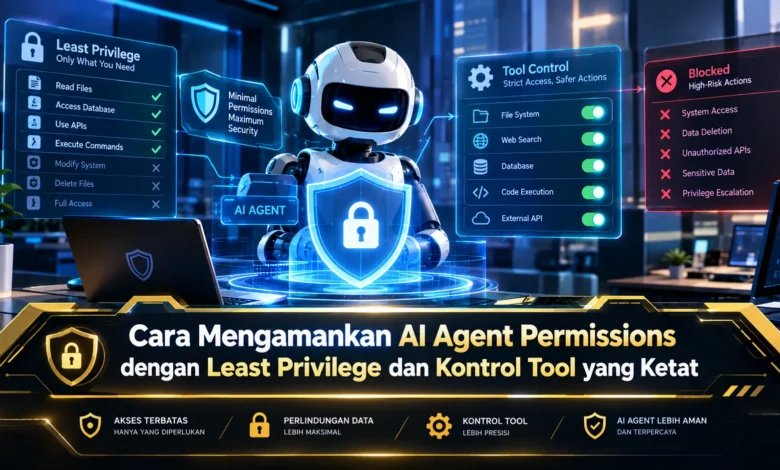
AI agent semakin banyak digunakan untuk membantu otomatisasi, membaca data, menjalankan tool, dan mengambil tindakan berdasarkan instruksi tertentu. Kemampuan ini membuat TEKNOLOGI berbasis AI menjadi lebih praktis, tetapi sekaligus menuntut pengaturan permission yang lebih disiplin. Jika hak akses diberikan terlalu luas, satu kesalahan instruksi dapat membuka risiko yang tidak perlu. Karena itu, penerapan least privilege dan kontrol tool yang ketat menjadi fondasi penting agar AI agent tetap berguna tanpa memperoleh kemampuan yang melebihi kebutuhan tugasnya.
Terapkan Least Privilege Sejak Awal
Prinsip least privilege berarti setiap AI agent hanya memperoleh hak akses yang benar benar diperlukan. Jika sebuah agent hanya perlu membaca dokumen, maka akses untuk mengubah, memindahkan, atau menghapus data tidak perlu diberikan. Strategi tersebut membantu mengurangi dampak kesalahan.
Permission minimum perlu dibagi berdasarkan data, sistem, dan layanan yang digunakan. Agent yang membutuhkan satu database tidak otomatis memerlukan akses ke seluruh penyimpanan. Pada arsitektur TEKNOLOGI berbasis agent, hak akses minimum membuat sistem lebih mudah dikelola dan diaudit.

Gunakan Role yang Jelas untuk Setiap AI Agent
Masing masing agent perlu memiliki fungsi yang spesifik. Agent pencarian informasi tidak seharusnya memperoleh akses yang setara dengan agent yang melakukan perubahan. Pemisahan tersebut membuat struktur hak akses menjadi lebih transparan.
Pendekatan berbasis peran membantu ketika jumlah agent semakin besar. Peran pembaca cukup memperoleh akses read, sedangkan role editor dapat memperoleh izin perubahan pada resource tertentu. Dengan struktur seperti ini, kontrol terhadap kemampuan agent menjadi lebih terukur.
Batasi Tool yang Bisa Dipanggil AI Agent
Kontrol tool menjadi bagian penting karena AI agent dapat berinteraksi dengan berbagai fungsi eksternal. Agent dapat memiliki akses ke API eksternal, database, dokumen, dan aplikasi perusahaan. Jika seluruh fungsi dibuka tanpa batas, permukaan risiko menjadi lebih tinggi.
Pendekatan yang lebih aman adalah menggunakan allowlist tool. Agent yang hanya membaca informasi tidak perlu mendapatkan akses untuk memodifikasi sistem kritis. Pengelolaan fungsi secara ketat membantu menjaga agent tetap berada dalam ruang tugasnya.
Gunakan Permission Dinamis untuk Operasi Sensitif
Tidak semua permission harus diberikan secara permanen. Tindakan seperti mengubah konfigurasi, menghapus data, atau menjalankan tool administratif dapat diberikan melalui permission sementara. Setelah operasi berhasil dijalankan, akses dapat dikembalikan ke level minimum.
Model permission dinamis juga memungkinkan pemeriksaan berdasarkan konteks. Jika agent meminta kemampuan yang lebih tinggi, runtime dapat memeriksa kebijakan yang berlaku. Strategi tersebut membantu menjaga permission tetap mengikuti kebutuhan aktual.
Gunakan Persetujuan Manusia pada Operasi Kritis
AI agent tidak harus memperoleh kebebasan penuh untuk setiap tindakan. Tugas dengan risiko rendah dapat dijalankan secara otomatis, sedangkan operasi dengan dampak tinggi sebaiknya menunggu konfirmasi.
Pada skenario tertentu, agent dapat mengakses dokumen tetapi harus meminta konfirmasi sebelum menjalankan tindakan administratif. Strategi human in the loop membantu mempertahankan kecepatan otomatisasi tanpa kehilangan kontrol. Melalui mekanisme tersebut, otomatisasi dapat berkembang tanpa mengorbankan kontrol.
Catat Setiap Penggunaan Tool dan Akses Data
Kontrol permission yang baik perlu dilengkapi dengan monitoring. Aktivitas agent terhadap resource kritis sebaiknya memiliki rekaman. Data seperti nama agent, jenis operasi, waktu, target, serta respons sistem dapat membantu proses audit.
Observability dapat digunakan untuk mengenali aktivitas yang menyimpang. Jika sebuah agent memanggil fungsi sensitif berulang kali, sistem dapat menghasilkan peringatan. Dalam ekosistem TEKNOLOGI berbasis AI, monitoring membuat pengelolaan permission lebih transparan.
Cegah Privilege Creep dengan Audit Berkala
Hak akses yang sesuai sekarang dapat menjadi berlebihan ketika fungsi agent berubah. Karena itu, review permission perlu dilakukan secara berkala. Permission yang tidak digunakan dapat dicabut agar ruang akses tetap minimal.
Tim juga perlu meninjau hubungan antara agent, data, dan tool. Apabila sumber data sudah tidak diperlukan, akses tersebut dapat menjadi kandidat untuk dicabut. Review rutin seperti ini membantu mencegah privilege creep.
Penutup
Mengamankan AI Agent Permissions membutuhkan penerapan least privilege, kontrol tool, monitoring, dan evaluasi yang konsisten. Dengan menerapkan hak minimum, kontrol fungsi, privilege sementara, monitoring, serta evaluasi berkala, pengembang dapat menjaga agent tetap bekerja dalam batas yang diperlukan. Seiring kemajuan TEKNOLOGI agentic, least privilege dan tool governance semakin penting untuk menjaga AI tetap terkendali. Sampaikan pengalaman Anda dalam membatasi tool untuk AI agent agar praktik pengembangan AI yang lebih aman semakin banyak diterapkan.