AI Agent Sandboxing Makin Penting di 2026, Cara Baru Membatasi Akses Agen AI ke Sistem Sensitif

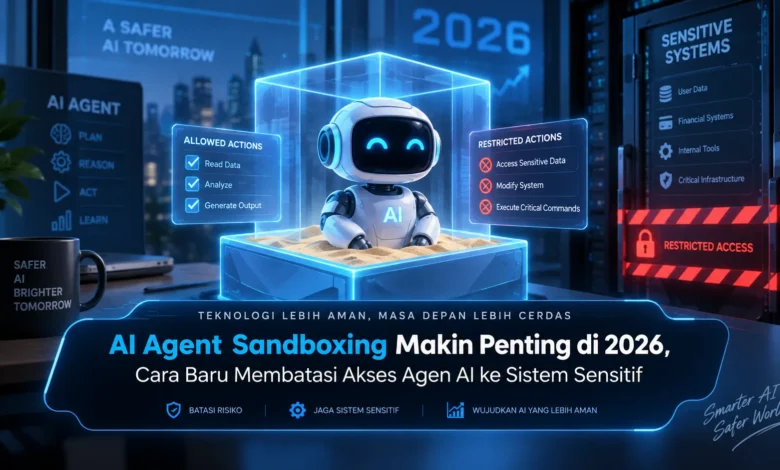
Perkembangan AI agent pada 2026 membuat kecerdasan buatan semakin mampu menjalankan tugas secara mandiri, mulai dari mengolah dokumen, menggunakan aplikasi, hingga berinteraksi dengan berbagai sistem digital. Kemampuan tersebut membawa manfaat besar bagi dunia TEKNOLOGI, tetapi sekaligus memunculkan kebutuhan keamanan yang lebih ketat. AI Agent Sandboxing menjadi salah satu pendekatan penting karena memungkinkan agen AI tetap produktif sambil membatasi aksesnya terhadap data, jaringan, aplikasi, dan sistem sensitif.
Sandboxing Semakin Penting bagi Agen AI Modern
Sandbox untuk agen AI menjadi mekanisme kontrol strategis ketika agen AI memperoleh akses yang semakin beragam. Melalui pendekatan ini, agen dapat menjalankan tugas yang diberikan dalam lingkungan terbatas sehingga hubungan dengan sumber daya tidak terbuka tanpa batas.
Model perlindungan tersebut menjadi semakin penting pada 2026 karena AI agent modern tidak hanya menyajikan informasi, tetapi dapat mengoperasikan alat digital, mengoperasikan skrip, dan berinteraksi dengan API. Ketika kewenangan agen bertambah, mekanisme isolasi menjadi bagian yang sulit diabaikan dalam pengembangan sistem AI.
Prinsip Least Privilege Memperkuat Keamanan AI Agent
Fondasi dasar dalam AI Agent Sandboxing adalah menerapkan prinsip least privilege sesuai kebutuhan tugas. Jika agen hanya ditugaskan membaca informasi, sistem tidak perlu memberikan kemampuan modifikasi. Begitu pula ketika agen ditugaskan menggunakan tool tertentu, akses ke layanan lainnya dapat dibatasi.
Model pembatasan tersebut dapat membatasi potensi gangguan apabila agen mengambil keputusan yang tidak tepat. Daripada memberikan kewenangan penuh secara langsung, pengelola dapat menentukan izin berdasarkan fungsi. Dengan begitu, AI masih mampu menyelesaikan tugas tanpa memiliki akses ke seluruh lingkungan.
Sandbox Membantu Melindungi Informasi Penting
Data sensitif menjadi bagian utama yang perlu dibatasi secara hati hati ketika sistem AI mulai diintegrasikan dalam ekosistem TEKNOLOGI bisnis. Dokumen perusahaan, kredensial sistem, serta pengaturan server sebaiknya tidak dapat diakses bebas kecuali benar benar diperlukan.
Sandbox dapat mengisolasi agen dari sistem penting dan hanya menyediakan akses yang relevan. Kredensial terbatas juga dapat digunakan untuk mengurangi risiko. Gabungan lingkungan terbatas dan otorisasi membuat pengamanan sistem sensitif menjadi lebih terstruktur.
Kontrol Tool dan Jaringan Membuat Agen Lebih Terkendali
Kemampuan menggunakan tool menjadi kemampuan strategis dari sistem agentic AI. Agen dapat mengoperasikan peramban, memanggil API, mengeksekusi program, atau mengakses berkas. Namun, masing masing akses tersebut juga menambahkan kebutuhan kontrol tambahan.
Lewat pembatasan sistem, koneksi eksternal dapat diatur berdasarkan tujuan tertentu. Proses menjalankan program juga dapat dijalankan dalam ruang eksekusi terbatas dengan sumber daya yang dibatasi. Strategi keamanan semacam ini membantu memastikan bahwa agen hanya menggunakan sumber daya yang diperlukan.
Pemantauan Aktivitas Membuat Tindakan AI Lebih Mudah Diaudit
Sandbox tanpa pemantauan sebaiknya tidak menjadi satu satunya perlindungan untuk menjaga implementasi agentic AI. Aktivitas agen sebaiknya direkam sehingga administrator dapat memahami sumber daya yang digunakan. Audit log dapat memberikan gambaran terstruktur ketika dibutuhkan evaluasi keamanan.
Pemantauan tersebut juga dapat membantu mendeteksi perilaku di luar kebiasaan. Jika agen mencoba secara tidak wajar mengakses file yang tidak diizinkan, sistem dapat memberikan peringatan. Gabungan pencatatan aktivitas dengan sandboxing dapat menghasilkan arsitektur keamanan yang lebih matang.
Human Approval Tetap Penting untuk Tindakan Berisiko Tinggi
Setiap aktivitas tidak selalu sebaiknya dijalankan otomatis, terutama ketika berhubungan dengan data penting. Mengubah konfigurasi, melakukan tindakan finansial, atau mengubah izin sistem dapat diberikan otorisasi tambahan sebelum dijalankan.
Model persetujuan manusia tidak harus membuat agen kehilangan manfaat otonomi. Sebaliknya, agen dapat mengotomatisasi aktivitas berisiko rendah, sementara operasi kritis diarahkan menuju pemeriksaan manusia. Pembagian tersebut membantu memadukan efisiensi dengan perlindungan dalam implementasi TEKNOLOGI agentic.
Kesimpulan AI Agent Sandboxing dan Keamanan AI 2026
AI Agent Sandboxing kian relevan pada 2026 ketika agen AI memperoleh kemampuan lebih besar. Penerapan least privilege, pemisahan lingkungan, pembatasan koneksi eksternal, serta pemantauan tindakan dapat diterapkan secara berlapis untuk melindungi sistem sensitif.
Seiring kemajuan berikutnya, industri TEKNOLOGI perlu menggabungkan kemampuan agen yang semakin otonom dengan kontrol akses yang ketat. Lingkungan terbatas tidak lagi hanya menjadi mekanisme pelengkap, tetapi dapat menjadi sebagai fondasi arsitektur keamanan AI. Pelaku industri dapat mempelajari perkembangan pendekatan ini dan mendiskusikan penerapannya agar agen otonom generasi baru tetap bermanfaat sekaligus aman.