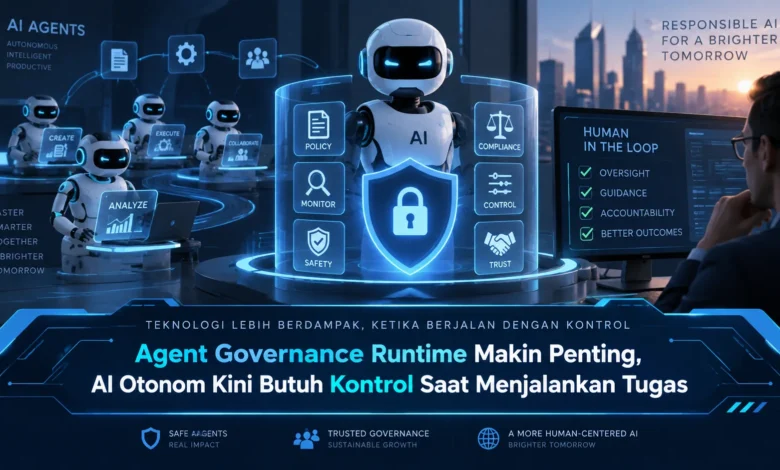
Perkembangan AI otonom membuat sistem kecerdasan buatan semakin mampu merencanakan langkah, memilih tool, mengakses data, dan menjalankan tindakan dengan intervensi manusia yang lebih sedikit. Kemampuan tersebut membawa peluang besar bagi dunia TEKNOLOGI, tetapi juga memunculkan kebutuhan terhadap kontrol yang tetap aktif ketika agent sedang bekerja. Agent Governance Runtime menjadi pendekatan penting karena pengawasan tidak hanya dilakukan sebelum AI dijalankan, tetapi juga selama proses eksekusi berlangsung sehingga tindakan agent dapat tetap berada dalam batas yang telah ditentukan.
Kontrol Runtime Semakin Penting bagi AI Agent
Agent Governance Runtime dapat dipahami sebagai lapisan pengawasan yang bekerja ketika AI agent menjalankan tugas. Berbeda dengan aturan yang hanya diterapkan ketika sistem dikonfigurasi, lapisan ini dapat memeriksa aktivitas sesuai konteks yang sedang terjadi.
Pendekatan ini semakin relevan saat agent diberi kebebasan menjalankan lebih banyak langkah. Sebuah agent dapat menggunakan beberapa tool dalam satu tugas, sehingga setiap tahap perlu memiliki batas yang jelas. Di tengah kemajuan TEKNOLOGI otonom, mekanisme tersebut dapat menghubungkan otomatisasi dengan tata kelola.

Permission Dinamis Membantu Membatasi Gerak AI Agent
Permission menjadi salah satu bagian terpenting ketika AI agent memperoleh kemampuan menjalankan tindakan. Permission yang tidak dibatasi dapat memberikan kemampuan lebih besar daripada yang sebenarnya diperlukan. Karena itu, pemberian hak secukupnya menjadi strategi penting dalam governance AI.
Sistem governance dapat menyesuaikan izin dengan kebutuhan tugas yang sedang berlangsung. Jika sebuah proses cukup membutuhkan permission read, maka hak modifikasi dapat tetap ditutup. Ketika agent harus menjalankan operasi yang lebih sensitif, sistem dapat meminta validasi sebelum permission diperluas.
AI Agent Tidak Perlu Mengakses Semua Tool
Agentic AI sering dibekali kemampuan menggunakan banyak fungsi eksternal. Agent dapat menggunakan berbagai resource seperti penyimpanan data, layanan web, aplikasi komunikasi, serta fungsi internal. Semakin luas daftar tool yang dapat dipanggil, risiko penggunaan yang tidak diperlukan dapat meningkat.
Pendekatan yang lebih aman adalah menentukan tool berdasarkan fungsi agent. Agent yang hanya melakukan analisis tidak harus memiliki akses untuk memodifikasi resource kritis. Sistem governance dapat melakukan validasi ketika agent hendak memanggil fungsi tertentu, sehingga ekosistem TEKNOLOGI agentic memiliki batas operasi yang lebih jelas.
Policy Enforcement Menjadi Pusat Kontrol Runtime
Policy engine dapat menjadi komponen penting dalam Agent Governance Runtime. Setiap tool call atau akses data dapat dievaluasi berdasarkan policy yang berlaku. Evaluasi dapat menggunakan konteks seperti identitas, permission, sumber data, serta tindakan yang diminta.
Jika tindakan memenuhi seluruh persyaratan, runtime dapat meneruskan proses secara otomatis. Sebaliknya, permintaan yang tidak sesuai dapat dihentikan. Model tersebut membuat kebijakan tidak hanya menjadi dokumen atau konfigurasi pasif sehingga governance dapat bekerja bersamaan dengan aktivitas AI.
Human in the Loop Menjadi Pengaman Tambahan
AI yang mampu bekerja mandiri tidak harus memperoleh kebebasan pada setiap jenis tindakan. Operasi sederhana dapat diproses tanpa menunggu persetujuan manual, sedangkan keputusan dengan risiko tinggi dapat membutuhkan konfirmasi manusia.
Sebagai contoh, AI dapat menganalisis informasi tanpa approval tetapi harus meminta konfirmasi sebelum melakukan perubahan penting. Pendekatan berbasis risiko tersebut membantu menjaga efisiensi sekaligus menyediakan pengaman untuk tindakan penting. Hasilnya, otomatisasi dapat berkembang tanpa menghilangkan mekanisme pertanggungjawaban.
Observability dan Audit Trail Membuat AI Lebih Transparan
Pengawasan AI tidak cukup hanya dengan membatasi akses. Aktivitas agent juga perlu dicatat agar dapat dianalisis kembali. Rekaman aktivitas dapat mencakup siapa yang menjalankan proses, apa yang diakses, dan bagaimana hasilnya.
Visibilitas runtime memungkinkan administrator melihat pola aktivitas agent. Apabila AI mengakses resource yang jarang dibutuhkan, tim dapat menerima sinyal untuk melakukan evaluasi. Kemampuan tersebut menjadi komponen utama dalam pengembangan TEKNOLOGI otonom yang dapat dipertanggungjawabkan.
Governance Runtime Bisa Menentukan Arah Agentic AI
Seiring AI mampu menyelesaikan rangkaian tugas yang semakin kompleks, sistem pengawasan perlu berkembang mengikuti kemampuan agent. Kontrol yang hanya diterapkan pada tahap konfigurasi dapat menjadi kurang fleksibel. Karena itu, runtime governance berpotensi menjadi bagian penting dari arsitektur agentic AI.
Perpaduan kebijakan, hak akses dinamis, pembatasan tool, monitoring, audit, serta persetujuan manusia dapat memberikan kerangka pengawasan yang mengikuti aktivitas agent. Bagi perkembangan TEKNOLOGI, kontrol adaptif dapat membantu AI menjadi semakin berguna tanpa kehilangan mekanisme pengawasan.
Kesimpulan
Agent Governance Runtime semakin penting ketika AI otonom memperoleh kemampuan menjalankan tugas dan mengambil tindakan secara mandiri. Dengan menerapkan permission yang terukur, policy engine, pembatasan fungsi, pemantauan, logging, dan human in the loop, AI dapat memperoleh otonomi yang lebih besar dengan batas keamanan yang tetap jelas. Seiring kemajuan TEKNOLOGI agentic, kemampuan mengendalikan AI ketika sedang bekerja dapat menjadi sama pentingnya dengan kemampuan AI itu sendiri. Sampaikan pendapat Anda tentang batas yang sebaiknya diberikan kepada AI agent agar pembahasan mengenai tata kelola AI semakin berkembang.


