Secure Autonomous Agent Runtime Makin Penting di 2026, Sistem AI Mandiri Dibekali Sandbox dan Batas Akses

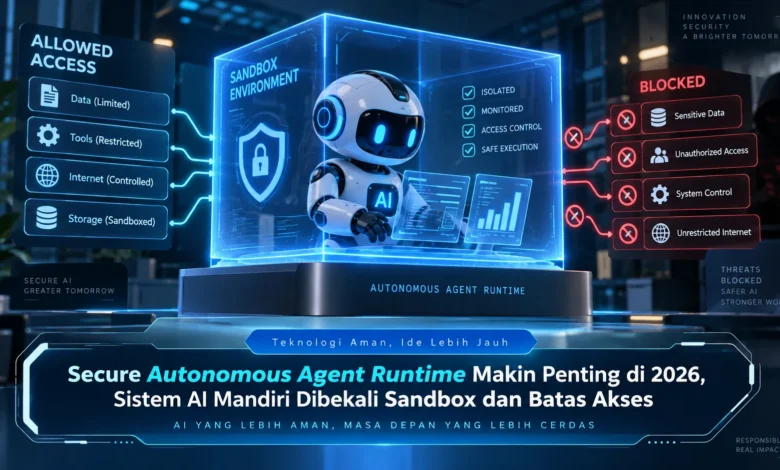
Perkembangan agen AI pada 2026 membuat sistem kecerdasan buatan semakin mampu menjalankan tugas secara mandiri, mulai dari mengolah dokumen, menggunakan aplikasi, hingga berinteraksi dengan berbagai layanan digital. Kemampuan tersebut menghadirkan efisiensi besar, tetapi juga menimbulkan kebutuhan keamanan yang lebih serius ketika agen memperoleh akses ke data dan sistem penting. Secure Autonomous Agent Runtime menjadi salah satu pendekatan yang relevan untuk menjawab tantangan tersebut melalui sandbox, pengaturan izin, pembatasan sumber daya, dan pemantauan aktivitas. Perubahan ini menunjukkan bahwa perkembangan TEKNOLOGI AI tidak hanya berfokus pada model yang semakin pintar, tetapi juga pada lingkungan yang memastikan agen dapat bekerja secara terkendali.
Agen Otonom Membutuhkan Lingkungan Eksekusi yang Aman
Secure Autonomous Agent Runtime berfungsi sebagai fondasi eksekusi tempat sistem otonom melakukan pekerjaannya. Tidak seperti sistem percakapan konvensional, agen otonom dapat memanggil berbagai tool, mengakses serta memproses data, bahkan mengeksekusi beberapa pekerjaan secara berurutan untuk mencapai tujuan tertentu.
Fleksibilitas agen yang semakin besar membuat sistem pembatasan operasional memiliki peran besar. Ketika AI memiliki izin tanpa batas yang jelas, interpretasi yang tidak tepat dapat menimbulkan perubahan yang tidak diperlukan. Karena itu, perkembangan TEKNOLOGI agen AI semakin mengarah pada kontrol yang lebih terstruktur.
Agen AI Dijalankan dalam Ruang yang Lebih Terkontrol
Sandbox menjadi salah satu komponen penting dalam runtime agen AI yang aman. Melalui sandbox, aktivitas agen dapat diisolasi dari sumber daya yang tidak diperlukan sehingga interaksi dengan data serta layanan dapat dibatasi sesuai tugas.
Sebagai contoh, agen yang hanya perlu mengolah sebuah dokumen tidak harus mendapatkan akses ke seluruh penyimpanan. Sistem keamanan dapat membatasi ruang kerja pada lokasi yang relevan, kemudian memblokir sumber daya yang tidak dibutuhkan. Pola isolasi semacam ini membantu mengurangi ruang terjadinya aktivitas yang tidak diinginkan.
Permission Agen Disesuaikan dengan Kebutuhan Tugas
Di samping isolasi lingkungan, kebijakan izin dapat berfungsi mengatur tindakan apa saja yang diizinkan bagi AI. Prinsip least privilege berarti agen diberikan privilege secukupnya untuk menyelesaikan tugas tertentu.
Sebuah agen, misalnya, dapat mendapat akses melihat dokumen tanpa izin menghilangkannya, atau diberikan akses pada layanan yang diperlukan saja. Untuk tindakan sensitif, runtime dapat mengharuskan konfirmasi manusia sebelum tindakan dilanjutkan. Melalui kontrol semacam ini, otonomi AI dapat diterapkan sambil mempertahankan kontrol keamanan.
Koneksi Eksternal Agen AI Membutuhkan Kebijakan Ketat
Sistem agentic masa kini sering terhubung dengan banyak layanan untuk menyelesaikan pekerjaan. Tool tersebut dapat berupa layanan data, aplikasi web, API, maupun sistem penyimpanan. Ketika jumlah koneksi meningkat, semakin penting pula menentukan batas penggunaannya.
Lingkungan agen yang memiliki kebijakan keamanan dapat membatasi aplikasi yang tersedia bagi agen, alamat tujuan yang diizinkan, serta informasi yang dapat meninggalkan lingkungan. Pengaturan semacam itu dapat memperkecil risiko pengiriman informasi yang tidak diperlukan sekaligus memungkinkan AI tetap menyelesaikan tugasnya.
Log dan Audit Membantu Mengawasi Agen AI
Perlindungan sistem otonom tidak hanya berfokus pada pembatasan permission, tetapi juga perlu menyediakan jejak operasional yang jelas. Aktivitas penting agen dapat didokumentasikan dalam catatan aktivitas sehingga pengelola infrastruktur dapat menelusuri jalannya proses.
Catatan tersebut dapat mencakup permintaan akses, perubahan file, koneksi jaringan, serta aktivitas yang diblokir. Jika terjadi perilaku tidak biasa, tim dapat memeriksa rangkaian tindakan agen. Pemantauan yang terstruktur menjadi fondasi penting bagi penerapan TEKNOLOGI agen otonom.
Resource Limit Membantu Menjaga Stabilitas Sistem
Tidak hanya membatasi jaringan dan tool, secure runtime juga dapat mengendalikan kapasitas yang tersedia bagi masing masing proses AI. Batas tersebut dapat mencakup waktu proses, penggunaan RAM, ruang disk, serta komputasi.
Resource limit tersebut membantu saat sistem melakukan aktivitas berulang atau menjalankan pekerjaan yang terlalu berat. Runtime dapat menghentikan proses setelah batas tertentu sehingga beban komputasi dapat dikendalikan. Pendekatan tersebut membuat keamanan tidak hanya berhubungan dengan data, tetapi juga mencakup stabilitas operasional.
Rangkuman Secure Autonomous Agent Runtime
Runtime aman untuk agen otonom semakin relevan ketika agen kecerdasan buatan mendapatkan akses ke berbagai tool dan layanan. Sandboxing, hak akses minimum, kontrol tool, pembatasan komputasi, dan pencatatan aktivitas dapat menciptakan fondasi keamanan berlapis sehingga agen tetap produktif tanpa memiliki kebebasan tanpa batas.
Transformasi tersebut menegaskan bahwa masa depan TEKNOLOGI AI bukan semata mata mengenai kemampuan penalaran yang lebih tinggi, tetapi juga berkaitan dengan cara agen berinteraksi dengan dunia digital secara bertanggung jawab. Bagi tim yang mulai menerapkan agen AI, memahami secure runtime dapat menjadi langkah penting dalam membangun arsitektur yang terpercaya. Penggemar TEKNOLOGI dapat terus mengamati evolusi arsitektur agen otonom karena sistem otonom kemungkinan semakin luas digunakan.